AI Automation · Data · Content Pipeline
FLOWIT
AI 에이전트, Python, 업무 자동화를 실무자의 언어로 정리하는 기술 블로그입니다.
Claude Code, n8n, Python, AI 에이전트, 콘텐츠 자동화 흐름을 뉴스보다 한 단계 더 실용적으로 풀어드립니다.
Latest Notes
최근 FLOWIT 글
Fabric Operations Agent, 알림이 곧 실행은 아닙니다: 상태·전환·행동 경계를 읽는 6칸 카드
읽는 시간 약 8분
먼저 답부터 말씀드리면, 조건이 감지됐다는 사실만으로 외부 행동까지 허용되는 것은 아닙니다. Fabric Operations Agent에서는 조건이 계속 참인 상태인지 새로 진입한 순간인지부터 구분하고, 알림·추천·추가 action을 따로 판단해야 합니다. 아래 6칸 카드에 데이터 의미, 응답 등급, 실제 권한, outbou… 더 읽기
GitHub 비활성 저장소, 보안은 언제 멈출까?
읽는 시간 약 8분
먼저 답부터 말씀드리면
GitHub에는 여러 보안 기능에 공통으로 적용되는 하나의 ‘비활성 저장소’ 상태가 없습니다. Dependabot alerts는 2026년 12월 8일부터 대부분의 대상 저장소에 1년 활동 기준이 적용될 예정이고, Code Scanning default setup의 정기 스캔은 별도의 180일… 더 읽기
Project Osmos, 에이전트 비용만 보면 안 되는 이유: Spark까지 묶는 6칸 용량 시작 카드
읽는 시간 약 8분
짧은 답: 공유 Fabric capacity에서 Project Osmos 작업을 시작할 때는 언어 모델 사용량만 보지 말고, Spark 실행·검증 사용량과 공유 lakehouse의 귀속 한계, 동시 작업과 throttling을 함께 확인하셔야 합니다.
이 글에서는 대표 작업을 어떻게 제한하고 어떤 증거를 기록해야 ‘작… 더 읽기
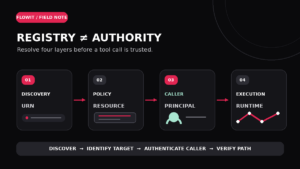
에이전트 레지스트리에 등록됐는데, 왜 MCP 도구 호출 권한은 따로 실패할까? 6칸 identity-resolution 영수증
읽는 시간 약 9분 · 등록 정보와 실제 호출 권한을 분리해 확인하는 운영 가이드
질문: Google Cloud Agent Registry에서 agent나 MCP server가 발견되면, 실제 도구 호출 권한과 실행 경로도 맞다고 볼 수 있을까요?
먼저 답부터 말씀드리면, 아닙니다. Registry의 discovery용 URN, 정책 … 더 읽기
gh-aw compile 뒤 .lock.yml 차이, 6칸으로 확인하기
읽는 시간 약 7분 · 검토한 Markdown과 생성 workflow가 같은 변경인지 확인하는 방법
먼저 답부터 말씀드리면: Markdown PR만 승인하고 끝내면 부족할 수 있습니다. 검토한 source revision에서 공식 compiler를 다시 실행하고, 생성된 .lock.yml의 변경을 확인한 뒤 설명되지 않는 차이가 남으면 승격을 보류하세요.… 더 읽기
GitHub Actions 러너, 등록됐는데 왜 job을 못 받을까?
읽는 시간 약 9분 · CI 운영 판단 가이드
질문: GitHub Actions 자가 호스팅 러너가 목록에는 보이는데 workflow job을 받지 못한다면, 버전이 문제인지 무엇으로 구분할 수 있을까요?
먼저 답부터 말씀드리면: 등록에 필요한 최소 버전과 실제 job 실행을 계속 지원받는 기준은 다릅니다. 현재 runner version의 등록·실행 지… 더 읽기
AI 에이전트 API 키, 만료일만 넣으면 끝일까? 멈추지 않고 교체하는 6칸 rollout 계약
읽는 시간 약 8분 · AI 에이전트 운영
질문: 에이전트 worker가 쓰는 OpenAI project API key에 만료일을 걸었다면, 새 키를 언제 배포하고 어떤 증거를 본 뒤 이전 키를 폐기해야 할까요?
짧은 답: 만료일만 정하는 것으로 전환이 끝나지는 않습니다. worker별로 소유자·수명·교체 창·최소 요청 검증·cutover/복구·… 더 읽기
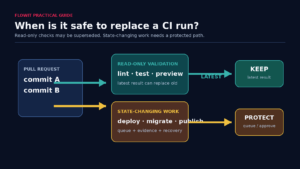
AI 코딩 에이전트가 다시 돌린 CI, 이전 실행을 취소해도 될까?
읽는 시간 약 9분 · CI 운영 판단 가이드
먼저 답부터 말씀드리면: 최신 커밋이 생겼다는 이유만으로 이전 CI 실행을 모두 취소하면 안 됩니다. lint·단위 테스트·preview처럼 최신 결과가 이전 결과를 완전히 대체하는 읽기 전용 검증은 최신 실행 우선 정책을 검토할 수 있습니다. 반면 배포·migration·패키지 발행·외부 API 호출처… 더 읽기
AI 데이터 에이전트, 데이터를 옮기지 않고 분석해도 될까? 연합 조회 전 6칸 지표 일치 카드
읽는 시간 약 8분 · 데이터 운영 판단 가이드
먼저 답부터 말씀드리면: 데이터를 복제하지 않고 여러 클라우드를 조회하는 방식은 파일 이동과 동기화 부담을 줄일 수 있습니다. 하지만 그것만으로 원본·기존 리포트·연합 조회가 같은 KPI를 말한다는 뜻은 아닙니다. 한 KPI를 읽기 전용으로 대조하는 6칸 지표 일치 카드가 채워졌을 때만 제한 파일럿으로… 더 읽기
GitHub Actions 재사용 워크플로, YAML 중복만 보고 묶지 마세요
읽는 시간 약 8분 · GitHub Actions 운영 판단 카드
먼저 답부터 말씀드리면, 여러 저장소의 CI를 재사용 워크플로로 중앙화하는 일은 YAML를 줄이는 작업이 아니라 권한과 비밀값, 변경 책임이 저장소 경계를 넘어가는 운영 변경입니다. caller·called 경계 카드 6칸이 모두 채워졌을 때만 중앙화하고, 하나라도 불명확하면 한 저장… 더 읽기